Des chercheurs en cybersécurité ont réussi à pirater une Volkswagen électrique pour écouter les conversations, et commander des fonctions à distance. Une démonstration qui révèle les vulnérabilités des voitures connectées, et les lenteurs de leur sécurisation, explique “The Times”, de Londres.
Cet article est issu de Réveil Courrier. Chaque matin, dès 6 heures, un résumé de l’actualité du jour.
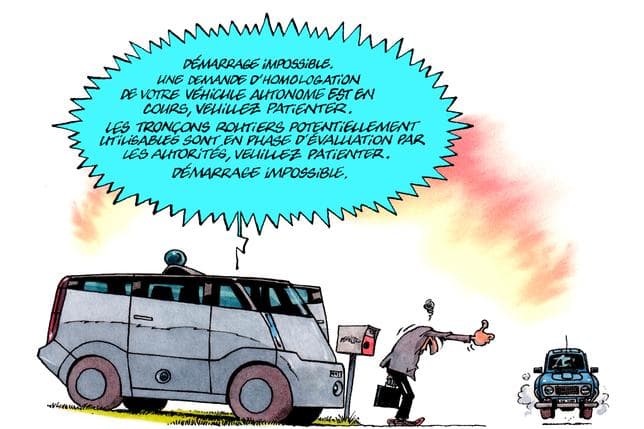
Dessin de Vincent l’Epée paru dans Vigousse, Lausanne Partager Écouter l’article Ajouter aux favoris Vos conversations privées en voiture n’ont peut-être rien de privé. Des pirates ont en effet réussi à s’introduire dans les systèmes informatiques d’une Volkswagen, une ID.4 électrique, pour en suivre les déplacements, écouter les conversations des passagers, accéder à un téléphone connecté et prendre le contrôle de certaines fonctions de la voiture à distance. Les chercheurs d’une entreprise de cybersécurité ont pu augmenter le chauffage dans l’habitable, actionner les essuie-glaces ainsi que le toit ouvrant et envoyer un message aux passagers.
En l’occurrence, les pirates, employés par la société PCA Cyber Security, ont utilisé une faille du logiciel Bluetooth pour accéder aux systèmes de la voiture. Une fois à l’intérieur, ils ont pu étendre leurs accès, car le compte administrateur n’était pas protégé par mot de passe. Deux autres failles leur ont ensuite permis de s’introduire dans les systèmes internes du véhicule.
Au cours d’une démonstration devant les journalistes du Times dans les locaux de la société à Budapest, les chercheurs ont pu enregistrer une conversation entre le conducteur et le passager grâce à la présence d’un micro destiné aux appels d’urgence. Ils ont également pu accéder aux messages et aux contacts d’un téléphone connecté au véhicule par Bluetooth.